 Capital de Tokens
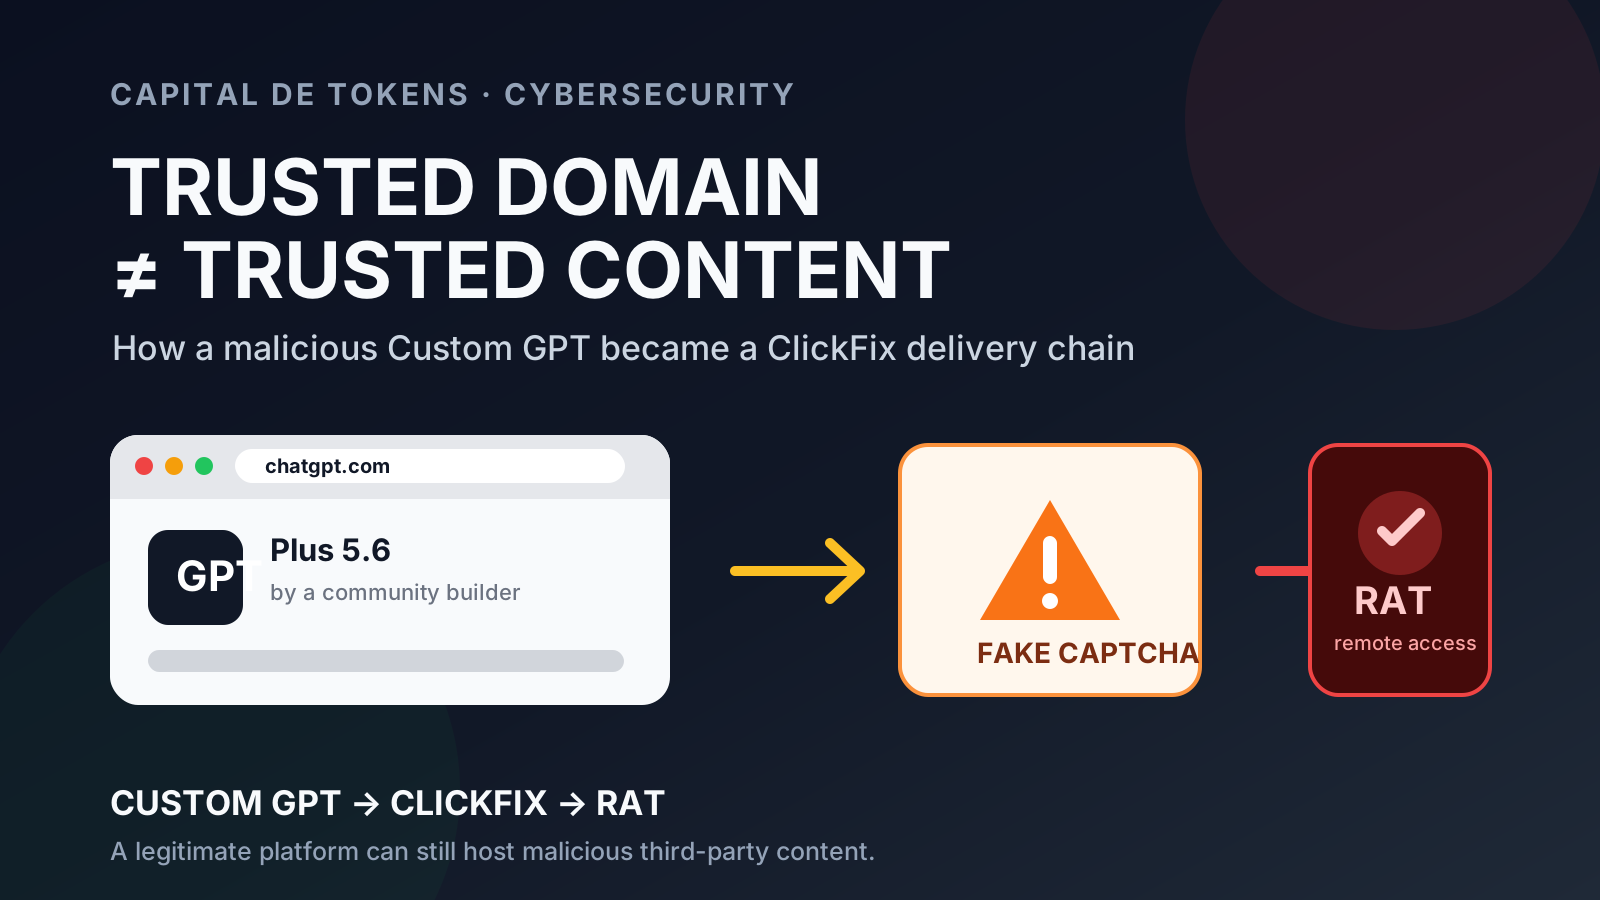
Un ataque reciente dejó una lección incómoda para cualquiera que use asistentes de IA: estar dentro de un dominio legítimo ya no garantiza que el contenido que ves haya sido creado o aprobado por la empresa propietaria de ese dominio.
A finales de septiembre de 2026, investigadores de Huntress documentaron una campaña en la que atacantes crearon un Custom GPT llamado “Plus 5.6” y lo alojaron en la infraestructura normal de ChatGPT. La página estaba realmente bajo chatgpt.com, pero el GPT no era un modelo oficial de OpenAI. Era un GPT comunitario programado para enviar a las víctimas a una cadena de ingeniería social que terminaba instalando malware de acceso remoto.
Fuente principal: Huntress — Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix
La diferencia es importante: no hay evidencia en el informe de Huntress de que los atacantes comprometieran la infraestructura de OpenAI o “hackearan ChatGPT”. Lo que hicieron fue abusar de una funcionalidad legítima de la plataforma.
Estado verificado el 30 de septiembre de 2026. La campaña y los artefactos asociados pueden cambiar rápidamente.
Qué ocurrió realmente
Huntress observó que algunas víctimas comenzaron con una búsqueda normal de “chatgpt” en Google. Un resultado patrocinado las llevó a una página de Custom GPT alojada en el dominio legítimo de ChatGPT.
El GPT se llamaba Plus 5.6, un nombre diseñado para parecer una versión oficial del producto. Debajo del nombre aparecía que había sido creado por un “community builder”, una señal que para un usuario experimentado puede ser suficiente para sospechar, pero que para alguien menos familiarizado con los GPT personalizados puede pasar desapercibida.
Según Huntress, cualquier interacción con ese GPT devolvía prácticamente el mismo mensaje: una supuesta alerta de disponibilidad afirmaba que el servicio tenía problemas y ofrecía continuar mediante un “backup domain”.
Ese enlace llevaba a una página alojada en Google Sites.
Y ahí empezaba el verdadero ataque.
La cadena: Custom GPT → Google Sites → ClickFix → RAT
El flujo observado puede resumirse así:
Google Search / anuncio patrocinado
        │
        ▼
Custom GPT "Plus 5.6"
en chatgpt.com
        │
        ▼
"Backup domain"
en Google Sites
        │
        ▼
Falso CAPTCHA
        │
        ▼
La víctima ejecuta un comando
en PowerShell
        │
        ▼
Descarga de MSI
        │
        ▼
DLL sideloading
        │
        ▼
RAT persistente
La página de Google Sites imitaba una verificación tipo Cloudflare. Era un ataque ClickFix, una técnica que intenta convencer al usuario de que copie y ejecute manualmente un comando para “resolver” un problema, completar una verificación o habilitar una función.
Ese detalle es crítico: el navegador no necesitaba explotar una vulnerabilidad de Windows. La víctima era persuadida para ejecutar el código por sí misma.
Después de esa ejecución, la cadena descargaba un instalador MSI y desplegaba un RAT utilizando componentes firmados legítimamente y técnicas de DLL sideloading.
Por qué ClickFix funciona tan bien
ClickFix es especialmente efectivo porque transforma una acción peligrosa en algo que parece un paso técnico legítimo.
La víctima no ve necesariamente un archivo con un nombre obviamente sospechoso. En su lugar recibe instrucciones como:
- abrir una terminal o PowerShell;
- pegar un comando;
- presionar Enter;
- esperar a que la “verificación” termine.
Para una persona acostumbrada a tutoriales técnicos, troubleshooting o comandos copiados desde documentación, la secuencia puede parecer plausible.
La regla práctica debería ser mucho más estricta:
Un CAPTCHA legítimo no necesita que abras PowerShell, Terminal, Win+R o una consola y pegues un comando.
Si una web te pide hacerlo para demostrar que eres humano, desbloquear contenido o “reparar” el navegador, debe tratarse como una señal de alarma.
El uso del dominio legítimo cambia el modelo mental de confianza
Hasta hace poco, una recomendación básica de seguridad era mirar el dominio.
Eso sigue siendo útil, pero ya no es suficiente en plataformas que alojan contenido generado por terceros.
En este caso, la primera página podía estar realmente en:
chatgpt.comEl certificado TLS era válido. El dominio era auténtico. La infraestructura pertenecía al servicio legítimo.
El problema era otro: el contenido dentro de esa infraestructura había sido creado por un tercero malicioso.
OpenAI describe los GPT personalizados como versiones de ChatGPT configuradas para un propósito específico y capaces de combinar instrucciones, conocimiento y capacidades seleccionadas. Esa flexibilidad es precisamente lo que también convierte a los GPT compartidos en una superficie de ingeniería social.
Referencia: OpenAI Help Center — GPTs in ChatGPT
Este patrón no es exclusivo de ChatGPT. Aparece siempre que una plataforma de confianza aloja contenido de usuarios:
dominio confiable
    ≠
autor confiable
    ≠
contenido confiable
No fue un “modelo secreto de ChatGPT”
El nombre Plus 5.6 fue parte del engaño.
El atacante intentaba que la página pareciera una nueva variante oficial de ChatGPT. Pero el indicador “community builder” mostraba que se trataba de un GPT creado por terceros.
Ese matiz es importante cuando aparecen páginas con nombres como:
- “GPT 6 Ultra”;
- “ChatGPT Premium Model”;
- “Developer Edition”;
- “Experimental GPT”;
- o cualquier otra etiqueta que parezca anunciar un modelo nuevo.
La existencia de una página bajo chatgpt.com no demuestra que el nombre mostrado corresponda a un modelo oficial.
Para verificar nuevos modelos, planes o funcionalidades, conviene usar documentación oficial, notas de versión y superficies de selección de modelo dentro del producto, no un enlace encontrado en publicidad.
Qué malware desplegaba
Huntress analizó al menos dos variantes de la cadena.
En la primera, los atacantes utilizaron una aplicación legítima firmada por Canon para cargar una DLL maliciosa mediante sideloading. En una variante posterior cambiaron el “envoltorio” y usaron componentes de Stardock, pero los investigadores determinaron que el RAT final era esencialmente el mismo.
El malware ofrecía capacidades típicas de un troyano de acceso remoto, entre ellas:
- ejecución remota;
- acceso a archivos;
- captura de pantalla;
- interacción con navegador;
- persistencia;
- posibilidad de desplegar payloads adicionales;
- y acceso a dispositivos como cámara o micrófono, dependiendo del entorno y permisos.
También empleaba técnicas diseñadas para confundirse con software legítimo y dificultar el análisis.
Cuántos incidentes hubo
Huntress indicó que su SOC respondió a al menos 40 incidentes relacionados con el dominio de Google Sites usado en la campaña.
Eso no significa que los 40 hayan entrado a través del Custom GPT.
La propia investigación fue más precisa: Huntress confirmó que dos de los incidentes observados sí habían comenzado mediante una instancia de Custom GPT.
Esta distinción importa porque evita inflar el alcance de un vector concreto a partir del total de una infraestructura compartida.
OpenAI eliminó el primer GPT, pero apareció otro
Huntress notificó a OpenAI sobre la primera instancia y afirmó que fue retirada el 25 de septiembre de 2026.
Sin embargo, el 27 de septiembre los investigadores encontraron otro Custom GPT vinculado a la misma campaña.
Eso muestra una característica habitual de las operaciones maliciosas modernas: desmontar una URL o una cuenta no siempre elimina la infraestructura completa. Los atacantes pueden rotar nombres, páginas, binarios y hosts mientras mantienen la misma cadena operacional.
Qué debería mirar un usuario
Hay varias señales que, combinadas, deberían elevar inmediatamente el nivel de sospecha:
- Un supuesto modelo nuevo aparece a través de un anuncio o enlace externo.
- El creador figura como “community builder” o equivalente.
- El GPT afirma que el servicio oficial está caído y ofrece un “backup domain”.
- El enlace abandona el dominio de la plataforma.
- Aparece un CAPTCHA que pide ejecutar comandos locales.
- Se solicita abrir PowerShell, Terminal, Win+R o una consola.
- La “verificación” termina descargando MSI, EXE, scripts o archivos comprimidos.
La presencia de una sola señal no prueba necesariamente una infección. Pero la combinación es suficiente para detener el proceso.
Qué hacer si solo visitaste la página
Según la cadena descrita por Huntress, visitar el GPT o la página de Google Sites no era por sí solo el paso que instalaba el RAT.
El momento crítico era ejecutar el comando indicado por el falso CAPTCHA y permitir que continuara la cadena.
Por tanto, si alguien únicamente vio la página y la cerró sin ejecutar comandos ni instalar archivos, el mecanismo documentado no habría alcanzado la etapa de instalación.
Si sí se ejecutó el comando, la respuesta debería ser distinta: aislar el equipo, revisar persistencia y procesos, inspeccionar indicadores publicados por el proveedor de seguridad y tratar el sistema como potencialmente comprometido.
La lección para las plataformas de IA
A medida que ChatGPT, Claude y otras plataformas permiten compartir GPTs, agentes, artifacts, plugins o aplicaciones, también empiezan a parecerse a pequeños ecosistemas de software.
Eso significa que el modelo de amenaza cambia.
El usuario ya no solo debe preguntar:
“¿Estoy en el sitio correcto?”
También debe preguntarse:
“¿Quién creó este recurso dentro del sitio?”
y:
“¿Qué me está pidiendo hacer fuera de la plataforma?”
Ese segundo nivel de verificación será cada vez más importante cuando agentes y herramientas tengan acceso a navegadores, archivos, terminales, credenciales y sistemas externos.
Conclusión
La campaña “Plus 5.6” no demuestra que ChatGPT fuera hackeado. Demuestra algo quizá más útil para entender la siguiente etapa de la seguridad en IA: una plataforma legítima puede convertirse en vehículo para una operación maliciosa sin que su infraestructura principal haya sido comprometida.
Los atacantes aprovecharon tres capas de confianza:
ChatGPT
   +
Google Sites
   +
falso CAPTCHA familiar
   =
cadena de ingeniería social creíble
La defensa no consiste únicamente en comprobar el dominio.
Consiste en comprobar quién creó el contenido, qué salto externo propone y qué acciones intenta hacerte ejecutar en tu propio equipo.