 Capital de Tokens
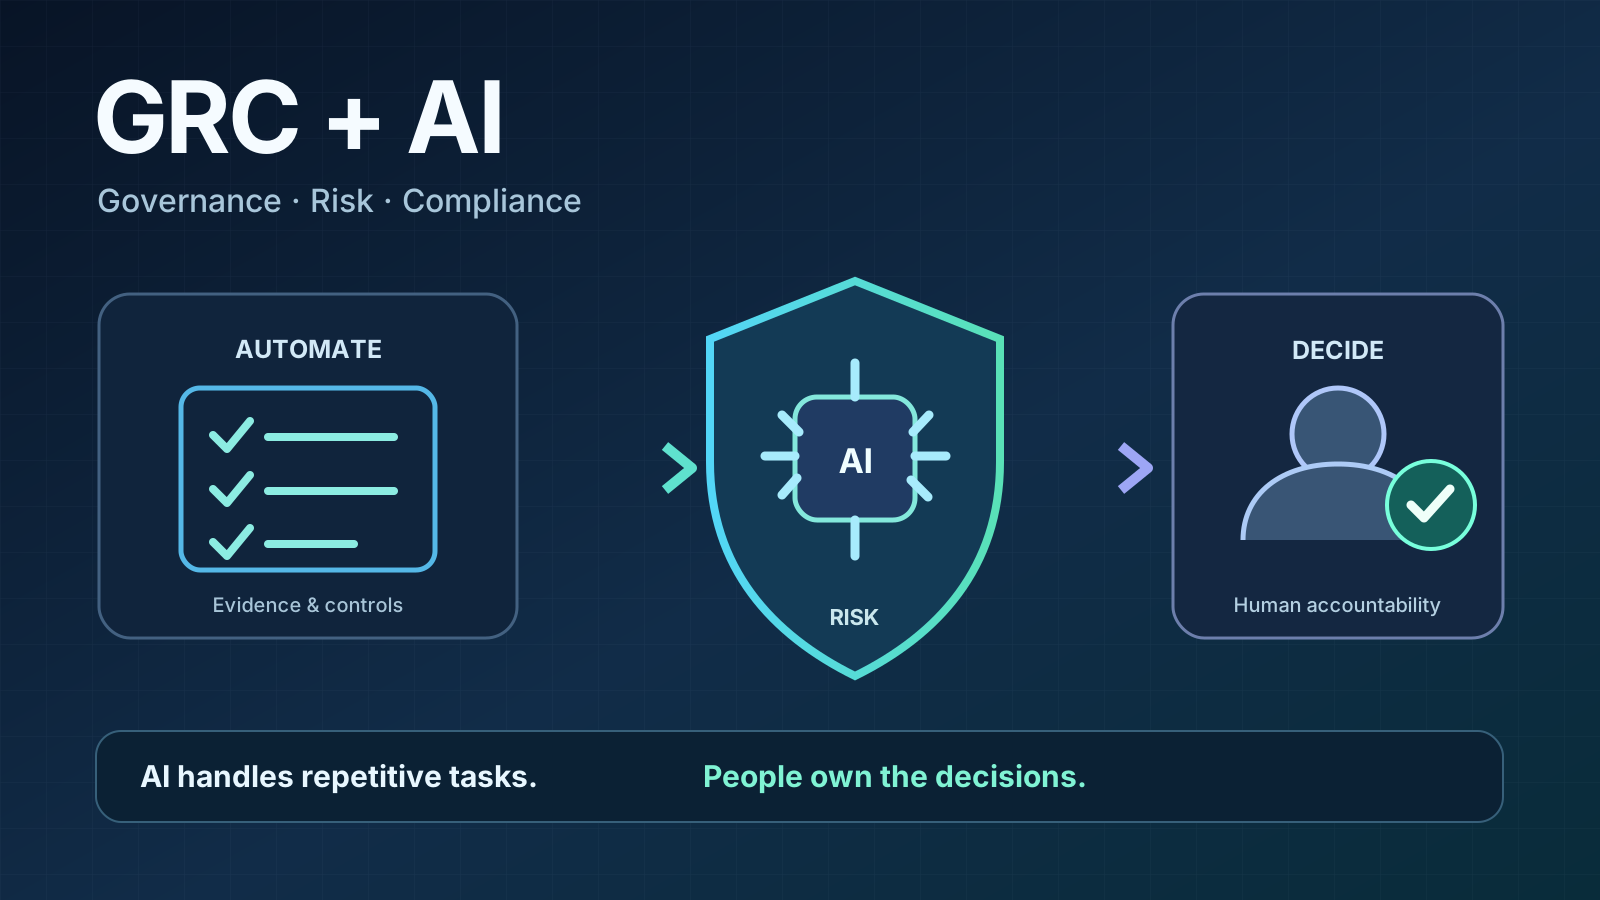
La inteligencia artificial puede redactar una política de seguridad, recopilar evidencias de auditoría y contestar cuestionarios de proveedores en minutos. Entonces, ¿por qué una empresa seguiría contratando especialistas en GRC (gobernanza, riesgo y cumplimiento)?
La profesional de ciberseguridad Nicole Enesse plantea en su video Will AI replace GRC Cybersecurity?, publicado el 23 de octubre de 2026, una respuesta provocadora: la IA podría crear más trabajo de gobernanza del que elimina. Su argumento más interesante no es una predicción sobre vacantes, sino una distinción práctica: automatizar tareas de cumplimiento no equivale a hacerse responsable del riesgo de una organización.
Esa intuición merece explorarse, pero sin convertirla en una garantía laboral. Veamos qué cambia realmente y cómo prepararse.
Qué es GRC y por qué no se reduce a rellenar formularios
GRC reúne tres responsabilidades relacionadas:
- Gobernanza: definir quién decide, qué objetivos persigue la organización y qué políticas se aplican.
- Gestión de riesgos: identificar escenarios de daño, estimar su impacto y probabilidad, elegir tratamientos y aceptar riesgos residuales.
- Cumplimiento: demostrar que se respetan requisitos legales, contractuales y estándares pertinentes.
En la práctica aparecen dos capas. La operativa comprende recopilar registros, mantener inventarios, comparar controles, elaborar cuestionarios o preparar informes. La de decisión incluye establecer prioridades, negociar recursos, explicar exposiciones al negocio y documentar quién aprueba excepciones.
La IA puede ayudar en ambas, pero su impacto inmediato resulta más evidente en la primera.
Cinco argumentos del video, examinados
1. Más IA significa una nueva superficie de riesgo
Adoptar un asistente o un agente no solo ahorra tiempo: introduce preguntas sobre datos confidenciales, proveedores, identidad, acceso a sistemas, evaluaciones del modelo, supervisión humana y respuesta a incidentes.
Enesse cita dos referencias concretas:
- El NIST AI Risk Management Framework (AI RMF), concebido para orientar de manera voluntaria la gestión de riesgos de IA. Sus funciones principales son Govern, Map, Measure y Manage.
- ISO/IEC 42001:2023, norma internacional que establece requisitos para implementar y mejorar un sistema de gestión de inteligencia artificial dentro de una organización.
No son equivalentes: un marco voluntario orienta prácticas, mientras que una norma de sistema de gestión fija requisitos y puede utilizarse en procesos de certificación. Tampoco significa que cualquier empresa deba certificarse.
La legislación añade otra capa. En la Unión Europea, el AI Act se aplica por fases: ciertas prohibiciones y disposiciones de alfabetización en IA comenzaron en febrero de 2025, las obligaciones de gobernanza de modelos de propósito general en agosto de 2025 y diversas obligaciones de transparencia en agosto de 2026. Las normas de alto riesgo previstas para determinados casos del anexo III tienen una fecha de aplicación de diciembre de 2027, y las relativas a ciertos productos regulados del anexo I, agosto de 2028. El alcance depende del sistema y del papel de cada organización. Consulta el calendario oficial de la Comisión Europea.
Lectura crítica: más exigencias pueden generar nuevos proyectos de GRC; no permiten inferir, por sí solas, cuántos puestos netos se crearán.
2. La IA automatiza tareas; el puesto combina tareas y decisiones
Una herramienta puede preparar el borrador de un cuestionario, localizar evidencias en un repositorio o sugerir correspondencias entre controles de diferentes marcos. Pero cada salida requiere revisar exactitud, actualidad, permisos y trazabilidad.
| Actividad | Ayuda posible de la IA | Control humano necesario |
|---|---|---|
| Cuestionarios de seguridad | Redactar respuestas a partir de evidencias autorizadas | Verificar afirmaciones antes de enviarlas |
| Recopilación de evidencias | Localizar y organizar registros | Confirmar integridad, alcance y vigencia |
| Mapeo de controles | Proponer equivalencias NIST/ISO | Aprobar el mapeo y sus límites |
| Evaluación de riesgos | Describir escenarios y tratamientos | Fijar apetito de riesgo, prioridades y responsables |
| Excepciones y aceptación | Preparar documentación y alternativas | Autorizar la decisión y registrar la responsabilidad |
Esta tabla tampoco implica que todas las tareas técnicas sean fáciles de automatizar. En particular, probar si un control funciona realmente puede exigir integraciones, criterios de prueba y verificaciones independientes.
3. La rendición de cuentas no se delega en un chatbot
Una política impecablemente redactada no decide el presupuesto ni asume las consecuencias de un incidente. Un modelo puede ayudar a calcular escenarios; la organización debe determinar quién acepta el riesgo residual, con qué información y hasta cuándo.
Para ilustrarlo, imaginemos una empresa que quiere conectar un agente a su sistema de facturación. El agente necesita leer facturas y proponer ajustes. El equipo puede automatizar la documentación de controles, pero una persona responsable debe decidir si puede aprobar reembolsos, cuál es el límite monetario y cuándo se exige doble autorización.
La regla práctica es separar recomendación, aprobación y ejecución.
4. Las preguntas correctas ganan importancia
El video subraya el valor de formular ideas y problemas antes de implementar soluciones. En GRC, una pregunta bien hecha puede evitar meses de controles inútiles: «¿Qué acción no autorizada sería más costosa?», «¿Quién administra las credenciales?» o «¿Qué evidencia permitiría detectar abuso?».
Este trabajo requiere comprensión del negocio. Una matriz de riesgos generada automáticamente puede parecer sofisticada y, aun así, ignorar la dependencia que realmente pone en peligro a la empresa.
5. Cambiar comportamientos es más difícil que escribir políticas
Ningún documento protege una organización si el personal comparte credenciales, desactiva controles o utiliza herramientas no aprobadas. El profesional de GRC debe convertir riesgos técnicos en decisiones comprensibles para responsables de producto, ventas, finanzas y dirección.
La adopción exige incentivos, acuerdos, formación y medición: dimensiones donde la asistencia de IA es útil, pero no sustituye automáticamente la coordinación humana.
El matiz que falta: GRC también puede perder puestos
Enesse distingue GRC tradicional de GRC engineering, que asocia con automatización técnica. Esa separación es discutible: diseñar controles como código, integrar sistemas de evidencias y automatizar pruebas pueden ser competencias centrales para un equipo moderno de GRC. No tienen por qué representar profesiones enfrentadas.
Además, que una función necesite una firma humana no garantiza conservar la misma plantilla. Si un equipo procesa el doble de cuestionarios con menos horas, la empresa podría reasignar empleados, contratar especialistas distintos o reducir puestos centrados en tareas repetitivas.
La afirmación del video de que los trabajos GRC «se dispararán» es una opinión profesional, no una previsión estadística demostrada en el propio video. La autora también promociona un servicio de mentoría GRC; conviene tener presente ese interés comercial.
La pregunta productiva no es «¿desaparecerá GRC?», sino qué combinación de análisis, criterio, ingeniería y comunicación seguirá siendo escasa.
Un ejercicio de portafolio para aprender GRC e IA
No hace falta empezar con un certificado costoso. Se puede construir un caso práctico ficticio, sin datos reales de clientes, a partir de una empresa imaginaria que quiere adoptar un agente de atención al cliente.
- Define el alcance. ¿Qué sistema de IA se utilizará, qué información recibirá y qué acciones podrá realizar?
- Crea un inventario. Registra propietario, proveedor, finalidad, datos tratados, permisos y dependencias.
- Identifica seis riesgos. Por ejemplo, fuga de datos, respuesta incorrecta, acceso excesivo, instrucciones maliciosas, dependencia del proveedor y ausencia de auditoría.
- Relaciona controles. Usa las funciones del NIST AI RMF como guía y revisa las categorías pertinentes de ISO/IEC 42001, sin atribuir requisitos que no hayas verificado.
- Propón tratamientos. Para cada riesgo, documenta mitigación, responsable, evidencia, frecuencia de revisión y riesgo residual.
- Establece decisiones humanas. Incluye un responsable que apruebe nuevos permisos, excepciones y acciones de alto impacto.
- Prepara dos entregables. Una tabla de controles y un resumen ejecutivo de una página que explique riesgos, costos y tres prioridades.
Una muestra mínima del registro puede verse así:
| Riesgo | Control propuesto | Evidencia | Responsable |
|---|---|---|---|
| El agente envía datos sensibles a un servicio no aprobado | Lista de proveedores permitidos y reglas de clasificación | Configuración y registros de acceso | Seguridad y propietario del dato |
| El agente realiza una devolución incorrecta | Límite por operación y aprobación humana | Historial de autorizaciones | Operaciones |
| Nadie detecta fallos recurrentes | Revisión periódica de incidentes y muestras de respuestas | Reporte de pruebas y seguimiento | Equipo de riesgo |
Lo valioso no es generar 30 políticas con un LLM. Es poder justificar los controles, reconocer límites y explicar cómo se verifica que funcionan.
Conclusión: de producir documentos a decidir y demostrar
La IA probablemente reducirá una parte considerable del trabajo documental de GRC, pero también introduce riesgos nuevos que alguien debe identificar, priorizar y gobernar. Ambas cosas pueden ocurrir simultáneamente.
Quien quiera desarrollar una carrera en este campo debería combinar fundamentos de seguridad, gestión de riesgos, estándares de IA, automatización de evidencias, pensamiento crítico y comunicación con el negocio. La habilidad diferencial no será escribir más rápido un procedimiento: será saber qué riesgo importa, qué control funciona y quién responde por la decisión.
Fuentes
- Nicole Enesse, Will AI replace GRC Cybersecurity? (YouTube, 23 de octubre de 2026). Fuente de las opiniones analizadas.
- NIST, AI Risk Management Framework. Marco voluntario y recursos oficiales.
- ISO, ISO/IEC 42001:2023. Alcance y propósito de la norma.
- Comisión Europea, marco regulatorio de IA y calendario de aplicación. Fechas y obligaciones por fases.