 Capital de Tokens
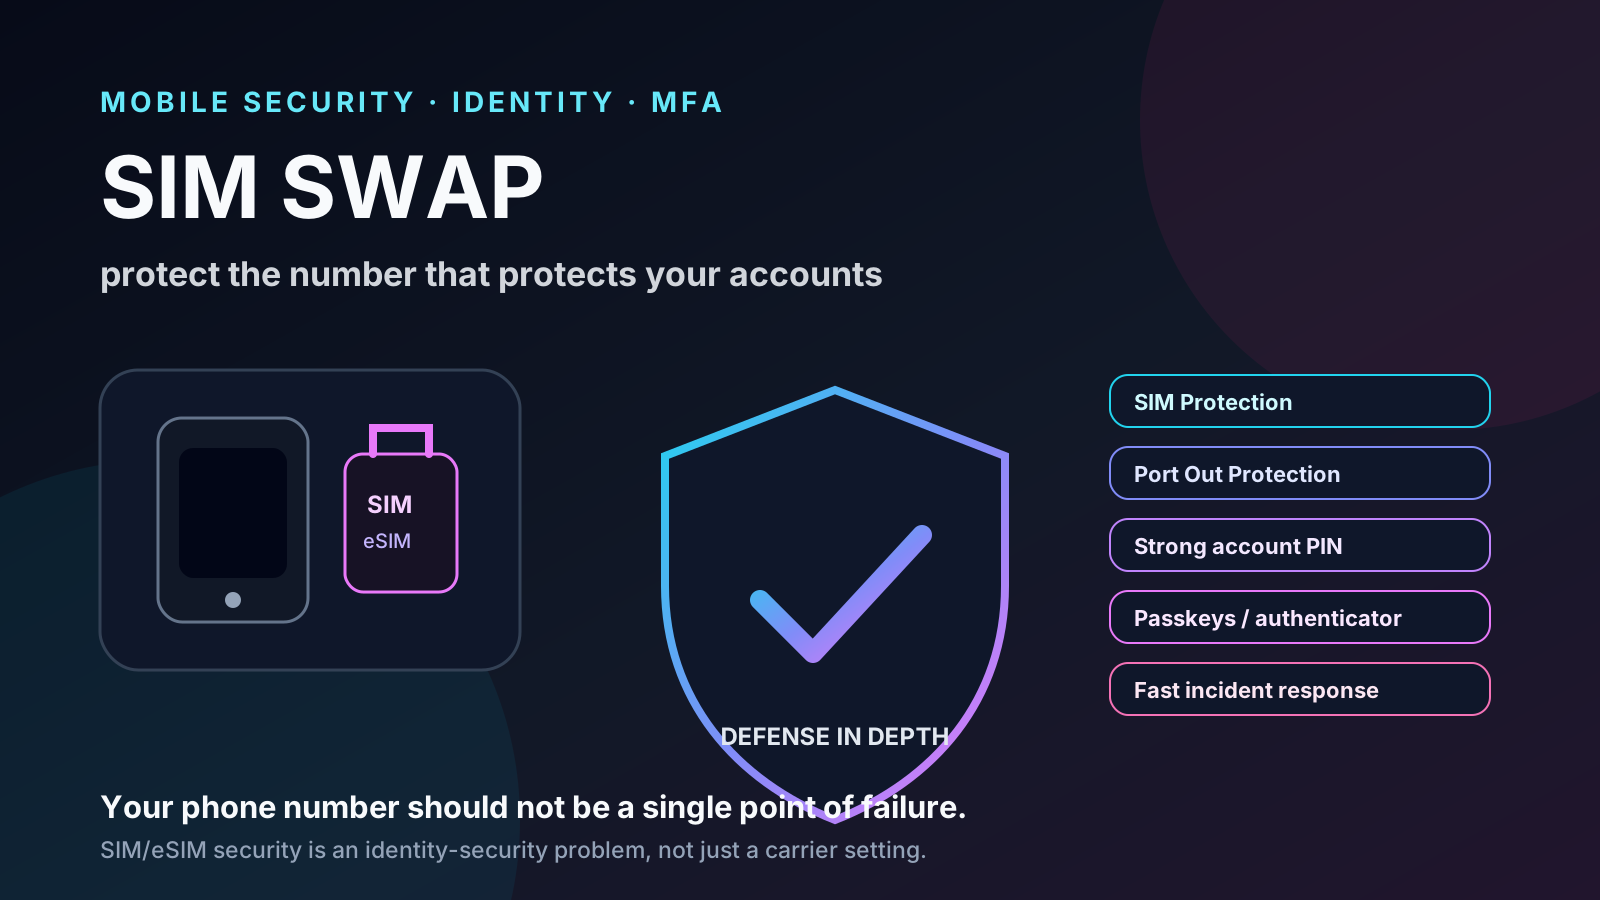
Perder señal de repente puede ser un fallo inocente. También puede ser una de las primeras señales de un ataque especialmente peligroso: un SIM swap.
La idea es simple. Un atacante consigue que el operador reasigne un número telefónico a una SIM o eSIM que controla. Desde ese momento, puede recibir llamadas y mensajes destinados a la víctima y, si otras cuentas dependen de códigos SMS para iniciar sesión o recuperar contraseñas, el número de teléfono se convierte en una llave para atacar correo, banca, redes sociales y otros servicios.
No hace falta “clonar” físicamente una tarjeta SIM. Tampoco una eSIM hace desaparecer el problema. El punto crítico es quién consigue que el operador autorice el cambio de la línea.
Esta guía explica el ataque a nivel defensivo, las protecciones públicas que ofrece T-Mobile y qué hacer si sospechas que tu número fue transferido sin autorización.
Información verificada el 26 de septiembre de 2026. Las políticas del operador pueden cambiar; conviene revisar las páginas oficiales antes de hacer cambios en una cuenta.
Qué es exactamente un SIM swap
T-Mobile define el fraude de SIM swap como una situación en la que un delincuente se hace pasar por el cliente y consigue que el proveedor transfiera el número a otra SIM. Una vez tiene el número, puede intentar interceptar códigos de verificación, restablecer contraseñas o tomar control de otras cuentas.
Fuente: T-Mobile — Understanding SIM Swap Fraud
La FTC describe el mismo patrón: el estafador convence al proveedor de activar una nueva SIM asociada al número de la víctima. Si el operador acepta la solicitud, el nuevo dispositivo pasa a recibir los mensajes y llamadas.
Fuente: FTC — SIM Swap Scams: How to Protect Yourself
La cadena de ataque se puede resumir así:
datos personales o credenciales robadas
              ↓
suplantación ante el operador
              ↓
cambio de SIM / eSIM
              ↓
el atacante recibe llamadas y SMS
              ↓
intentos de recuperación de otras cuentas
El objetivo final normalmente no es la línea telefónica. La línea es el puente hacia otras identidades digitales.
Una eSIM no elimina el riesgo
Una eSIM sustituye el chip físico por un perfil digital, pero el número sigue estando asociado a una identidad que el operador puede mover entre dispositivos.
T-Mobile describe una eSIM como una SIM digital y permite transferir o activar SIM/eSIM desde sus flujos de cuenta.
Fuente: T-Mobile — SIM card & eSIM
Por eso, desde el punto de vista de seguridad, la pregunta importante no es:
“¿Tengo SIM física o eSIM?”
Sino:
“¿Qué controles impiden que otra persona autorice un cambio de mi línea?”
Hay además una excepción relevante: la página dedicada de T-Mobile indica que SIM Protection no impide la transferencia de eSIM en dispositivos Apple, debido a las medidas de seguridad que ya incorpora ese proceso.
Fuente: T-Mobile — SIM Protection
¿Qué cambia con la inteligencia artificial?
La ingeniería social existe desde mucho antes de los modelos generativos, pero la IA puede hacer más convincente una suplantación.
T-Mobile advierte en su guía de estafas de 2026 que las AI voice scams pueden utilizar voces clonadas o generadas para hacerse pasar por familiares, compañeros de trabajo u otras personas conocidas.
Fuente: T-Mobile — How to Spot and Avoid Phone Scams in 2026
Eso no significa que una voz clonada sea suficiente para ejecutar un SIM swap, ni que T-Mobile autentique una solicitud únicamente por la voz. La conclusión defensiva es otra: la familiaridad de una voz ya no debe tratarse como una prueba fuerte de identidad.
Las barreras importantes son las que no dependen de “sonar como la persona correcta”: PIN, permisos de cuenta, MFA, bloqueos de SIM y controles de portabilidad.
SIM Protection: la barrera específica contra cambios de SIM
T-Mobile ofrece SIM Protection, una función gratuita diseñada para reducir los casos más comunes de fraude por SIM swap.
La página de soporte dedicada indica que puede aplicarse a líneas individuales o a toda la cuenta. Para cuentas T-Mobile Postpaid, el titular principal o un usuario con acceso autorizado puede activarla.
Más importante todavía, la propia pantalla de administración de T-Mobile señala que:
- el Primary Account Holder o un Authorized User puede activar SIM Protection;
- solo el Primary Account Holder puede desactivarla.
Fuentes:
Esa asimetría es útil: permitir que más de una persona autorizada active una defensa, pero limitar quién puede retirarla, reduce la superficie de ataque.
¿Por qué no está necesariamente activada por defecto?
T-Mobile no publica, en las páginas revisadas, una explicación oficial de por qué SIM Protection no está habilitada automáticamente para todas las líneas.
Sí sabemos dos cosas documentadas:
- cambiar una SIM es una operación legítima y necesaria cuando se reemplaza o actualiza un dispositivo;
- las instrucciones de T-Mobile para algunos cambios de SIM/eSIM piden que SIM Protection esté desactivada antes de iniciar la transferencia.
Fuente: T-Mobile — SIM card & eSIM
Por tanto, existe una fricción real entre bloquear cambios no autorizados y permitir cambios legítimos. Lo que no conviene hacer es convertir esa observación en una explicación oficial que T-Mobile no ha publicado.
Port Out Protection: una defensa diferente
Un SIM swap y un port-out no son lo mismo.
En un SIM swap, el número sigue con el mismo operador pero termina asociado a otra SIM o dispositivo.
En un port-out fraudulento, el número se transfiere a otro operador.
T-Mobile ofrece Port Out Protection para bloquear transferencias no autorizadas. La protección se añade por línea y, en cuentas Postpaid, un usuario autorizado puede activarla, mientras que el Primary Account Holder debe retirarla.
Además, para transferir un número fuera de T-Mobile se utiliza un Temporary Port Out PIN. T-Mobile indica que, para cuentas personales, solo el Primary Account Holder puede generarlo y que pueden aplicarse verificaciones adicionales.
Fuente: T-Mobile — Transfer your phone number / Port Out Protection
La combinación correcta es pensar en dos fronteras:
| Riesgo | Protección principal |
|---|---|
| Cambiar la SIM/eSIM dentro del operador | SIM Protection |
| Mover el número a otro operador | Port Out Protection + Temporary Port Out PIN |
Una no sustituye a la otra.
El PIN de la cuenta sigue importando
T-Mobile indica que sus cuentas utilizan un PIN de entre 6 y 15 dígitos y recomienda que sea fuerte y difícil de adivinar. La compañía también ha explicado que el PIN se utiliza para autenticar clientes en determinados contactos con atención al cliente y en procesos relacionados con portabilidad.
Fuente: T-Mobile — Understanding SIM Swap Fraud
Un PIN reutilizado, basado en fechas, secuencias obvias o información pública tiene mucho menos valor.
La idea general es:
contraseña de T-Mobile ID
        +
PIN de cuenta fuerte
        +
MFA / biometría
        +
SIM Protection
        +
Port Out Protection
No hay una única “clave maestra”. La seguridad mejora al superponer controles.
El problema de usar SMS como segundo factor
Aunque el SMS es mejor que depender únicamente de una contraseña, un SIM swap ataca precisamente el canal donde llega ese segundo factor.
La FTC recomienda que, para cuentas especialmente sensibles, se consideren mecanismos más fuertes como una aplicación autenticadora o una llave de seguridad.
Fuente: FTC — SIM Swap Scams
Hoy también es razonable priorizar passkeys cuando el servicio las ofrece.
Para correo principal, cuentas financieras, gestores de contraseñas y servicios capaces de restablecer otras credenciales, el orden de preferencia defensiva suele ser:
passkey / llave física
        ↓
app autenticadora
        ↓
SMS
La clave es evitar que el número de teléfono sea el único camino de recuperación de las cuentas más importantes.
Qué exige el marco regulatorio de Estados Unidos
El problema del SIM swap no depende únicamente de las políticas voluntarias de cada operador.
En 2023, la FCC adoptó reglas para combatir el fraude de SIM swap y port-out. Entre otras medidas, estableció que los proveedores móviles deben utilizar métodos seguros para autenticar al cliente antes de redirigir un número a otro dispositivo u operador.
La FCC también exige notificar de forma inmediata al cliente cuando se solicita un cambio de SIM o una transferencia del número, antes de completar la operación salvo excepciones legales específicas.
Fuente: FCC — Protecting Consumers from SIM Swap and Port-Out Fraud, FCC 23-95
Esto crea una base regulatoria común, pero no elimina la necesidad de activar las protecciones que ofrece cada operador.
¿Qué hace T-Mobile si ya ocurrió?
La recomendación pública de T-Mobile es directa: si un cliente cree que se hicieron cambios no autorizados en su cuenta, debe comunicarse con la compañía inmediatamente.
T-Mobile publica estas vías:
- 611 desde un teléfono T-Mobile;
- 1-800-937-8997 desde otro dispositivo;
- una tienda T-Mobile.
Fuente: T-Mobile — How T-Mobile Helps Customers Fight Account Takeover Fraud
T-Mobile también indica que, en casos extremos de account takeover, trabaja individualmente con los clientes para aplicar medidas de seguridad adicionales que dificulten nuevos cambios en la cuenta.
Eso es importante, pero hay que distinguirlo de lo que la documentación pública no promete de forma universal: las páginas revisadas no establecen un plazo fijo de recuperación ni una tabla general de compensaciones para todos los casos de SIM swap.
Qué hacer inmediatamente si sospechas un SIM swap
Una pérdida repentina de servicio no prueba por sí sola que haya ocurrido un ataque, pero merece atención si aparece sin explicación y coincide con alertas de cambios de cuenta o intentos de acceso.
Un plan defensivo razonable es:
- Contactar al operador desde otro teléfono y reportar explícitamente un posible cambio de SIM no autorizado.
- Recuperar el control del número y pedir que se bloqueen cambios adicionales mientras se revisa la cuenta.
- Asegurar primero el correo electrónico principal, porque suele ser la cuenta desde la que se restablecen otras.
- Cambiar contraseñas de cuentas críticas y cerrar sesiones desconocidas.
- Revisar bancos, tarjetas y servicios financieros en busca de operaciones no autorizadas.
- Sustituir SMS MFA por autenticación más fuerte cuando sea posible.
- Si hubo robo de identidad, utilizar IdentityTheft.gov para obtener un plan de recuperación.
- Si corresponde, presentar una queja ante la FCC.
La FTC recomienda contactar al operador inmediatamente para recuperar el número y, después, cambiar contraseñas y revisar cuentas financieras.
Fuente: FTC — SIM Swap Scams
Checklist de endurecimiento
Para una cuenta T-Mobile compatible, el objetivo práctico es que robar información personal no sea suficiente para mover el número.
- Activa SIM Protection en las líneas importantes.
- Activa Port Out Protection en cada línea.
- Usa un PIN de cuenta fuerte y no relacionado con datos públicos.
- Protege el T-Mobile ID con una contraseña única.
- Activa 2-step verification y biometría donde estén disponibles.
- Evita usar SMS como único segundo factor en correo, banca y gestores de contraseñas.
- Prefiere passkeys, autenticadores o llaves físicas para cuentas críticas.
- Limita la información personal publicada en redes sociales.
- Trata una pérdida inesperada de servicio como una señal que merece verificación rápida.
- No compartas códigos de un solo uso con una persona que te contacte inesperadamente.
Una inconsistencia que conviene conocer
Al revisar la documentación actual de T-Mobile aparece una diferencia entre páginas públicas.
La página específica de SIM Protection dice que la función está disponible para T-Mobile Postpaid y que no está disponible para T-Mobile for Business, Prepaid o Metro. Sin embargo, una página más general del Privacy Center utiliza una redacción más amplia sobre disponibilidad.
Fuentes:
Ante una discrepancia así, conviene tomar la página específica del producto como referencia operativa y confirmar con T-Mobile la disponibilidad para el tipo concreto de cuenta.
Conclusión
El SIM swap es peligroso porque convierte un servicio cotidiano —mover un número entre dispositivos— en un mecanismo para atacar la identidad digital.
La mejor defensa no consiste en confiar en que un atacante “no tenga suficientes datos” o “no pueda imitar una voz”. Consiste en construir capas:
SIM Protection + Port Out Protection + PIN fuerte + MFA resistente al phishing + menos dependencia de SMS.
Y si la línea pierde servicio de forma inesperada, el tiempo importa: recuperar el número es solo el primer paso. Después hay que asumir que cualquier cuenta que dependiera de ese número pudo haber quedado expuesta y revisar el resto de la identidad digital.